


量子時代已來,你的嵌入式系統還安全嗎?
嵌入式系統刻不容緩的安全升級
后量子密碼學
量子計算時代加速到來,嵌入式系統該如何提前布局?后量子密碼學(PQC) 已不再是"未來話題",而是當下必須行動的安全戰略。
最近,有很多關于量子計算機的討論,和任何新興技術一樣,圍繞量子計算仍有許多未解之謎:量子處理單元 (QPU) 會取代當今使用的高端CPU嗎?QPU會取代神經處理單元(NPU)和通用圖形處理單元(GPGPU)嗎?目前, 這些都還難以預測。
然而,量子比特技術正在飛速演進,并且已經開始對當今技術產生實實在在的影響——包括全新的網絡安全隱憂。這種影響同樣延伸到了嵌入式計算領域。讓我們來看看當前形勢、量子計算對邊緣嵌入式計算的影響,以及為什么后量子密碼學需要現在就部署。
01量子計算的崛起
當前的QPU仍然體積龐大、性能脆弱,需要低溫冷卻或超穩定光子系統等特殊環境。這項技術并不容易使用,但速度極快。最近一份公開研究顯示,谷歌的Willow量子處理單元執行特定算法的速度比"標準"超級計算機快13,000倍。
這種性能水平將持續提升,為增強仿真(分子結構與反應模擬、藥物發現、蛋白質建模)、機器學習和密碼學帶來巨大機遇。
而最后一點——密碼學的進化——可預見這將對嵌入式計算產生潛在影響的領域。
02面向未來的嵌入式系統:后量子密碼學
QPU帶來的新密碼學能力是一把雙刃劍——取決于如何使用。當"黑暗勢力"獲得QPU訪問權限時 (這可能已經正在發生),破解被盜加密數據將變得更快、更容易。
嵌入式計算機系統具有長生命周期和長運行時間,必須針對量子計算即將帶來的風險進行加固。這意味著需要為其配備安全硬件元件、固件更新機制、信任根架構以及最新的通信協議。這些策略的關鍵組成部分就是實施后量子密碼學(PQC)算法。
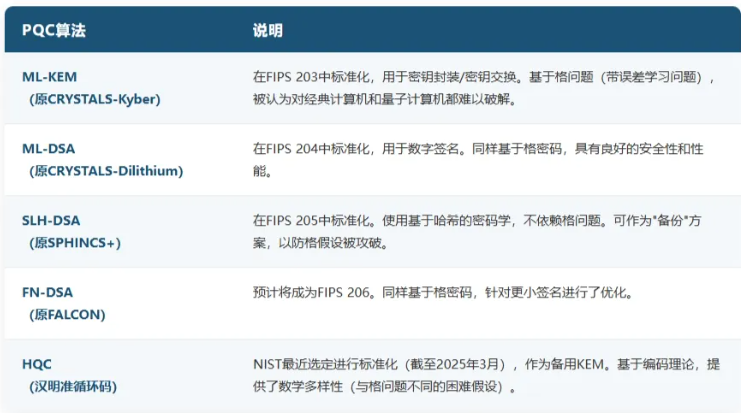
RSA和ECC等公鑰密碼算法特別容易受到未來大規模量子攻擊的威脅。為應對這一挑戰,美國國家標準與技術研究院(NIST)制定了一套后量子密碼學標準(FIPS 203、FIPS 204和FIPS 205),旨在保護廣泛的電子信息安全,抵御未來量子計算機的威脅。其核心理念是:各組織現在就應該開始應用這些標準。
目前已有多種基于這些標準的PQC算法可以立即實施,以確保面向未來的安全性:
03實施PQC算法的要求
PQC算法的計算需求更高,導致內存、功耗和帶寬需求增加。這意味著需要進行升級,處理關鍵數據的舊系統可能需要盡快升級。同時,在某些情況下,軟件補丁只有在現有硬件足夠強大以處理更重加密負載時才可行。此外,任何新設計都必須考慮未來升級的潛在需求。
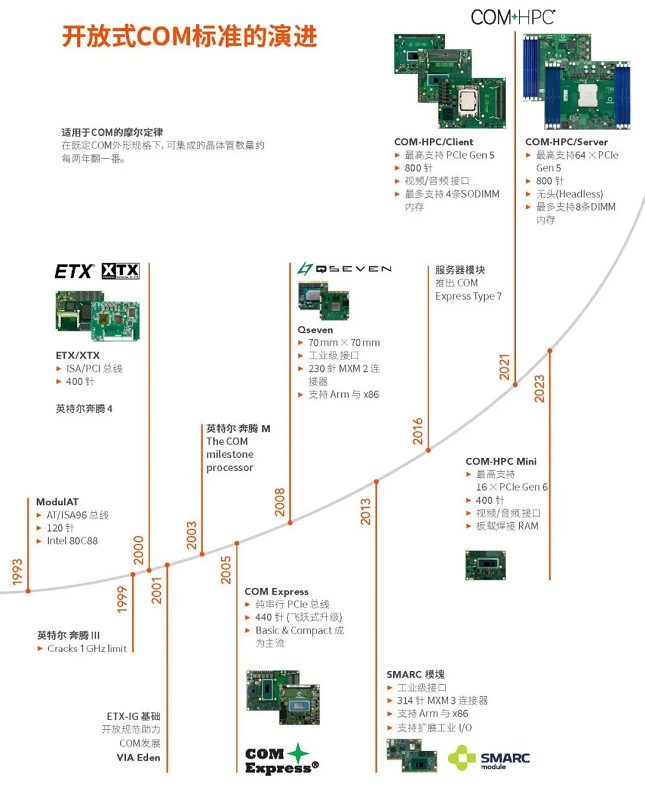
對于基于SMARC、COM Express或COM-HPC等計算機模塊(COM)標準構建的應用來說,這是一項直接簡單的任務。這些模塊化構建塊允許輕松升級到最新技術,無需完全重新設計系統。如果所選COM通過了IEC 62443-4-1認證,還可以確保更安全的開發生命周期。
現在可以做什么?
最終,量子計算何時成為主流尚不明確。我們確定知道的是:靜態、不靈活的硬件將難以跟上所需的防御機制。最明智的前進路徑是現在就采用模塊化理念。通過優先選擇支持無縫性能升級和認證安全的架構,您將確保嵌入式系統不僅能夠應對當前威脅,還具備足夠的韌性迎接未來的量子現實。


 投訴建議

提交
從CPU模塊到平臺:嵌入式系統為何要"多走一步"?
內存價格瘋漲,嵌入式行業如何絕地求生?四大“續命”策略實戰分享
康佳特憑借專利技術強化aReady.COM 打造網絡安全邊緣架構
別再從零畫板了!用“核心板+載板”模式,3倍速搞定嵌入式定制
不想重新設計主板?COM模塊讓你的產品迭代快人一步